
First things first: ik bén geen DPO (al kreeg ik wel het compliment dat ik intussen een volwaardige schaduw-DPO ben 😉). Maar in mijn rol als medisch directeur kom ik steeds vaker in aanraking met deze regelgeving; en bovendien boeit het onderwerp me ook persoonlijk.
Dus, to business: Wat leert de uitspraak 64/2025 van de Gegevensbeschermingsautoriteit over medische gegevens, werkgevers en GDPR? Wanneer een leidinggevende zonder geldige reden het medisch dossier van een werknemer raadpleegt, zijn de gevolgen niet louter ethisch of arbeidsrechtelijk; ook de privacyregels komen in het vizier. De recente beslissing van de Gegevensbeschermingsautoriteit (GBA) illustreert hoe een dergelijk incident wordt beoordeeld én wat organisaties beter vooraf op orde zetten.
De feiten: ontslag na medische inkijk
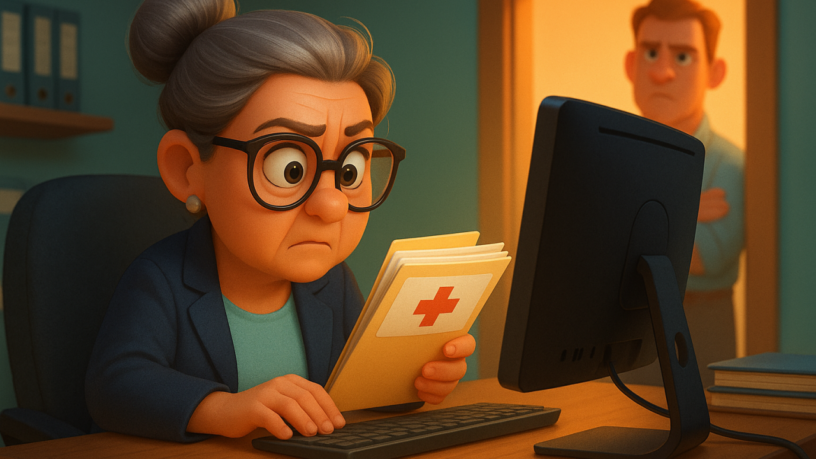
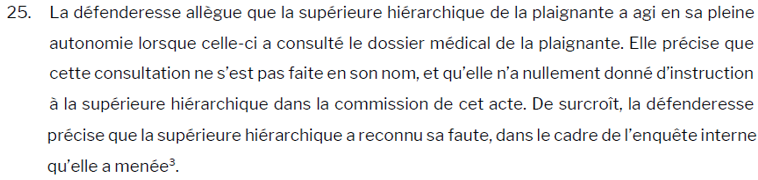
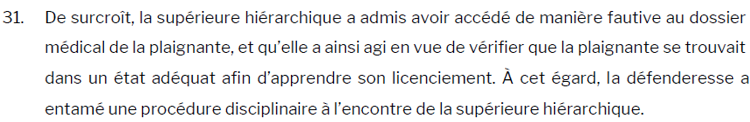
Een werkneemster van een ziekenhuis diende een klacht in nadat ze werd ontslagen. Volgens haar was het ontslag deels gebaseerd op haar gezondheidstoestand, die haar leidinggevende eigenhandig had nagekeken in haar medisch dossier. Dat werd door de werkgever ook toegegeven: op 2 maart 2020 vond er een eenmalige, ongeoorloofde consultatie plaats. De werkgever distantieerde zich echter van het incident en stelde dat dit op eigen initiatief van de leidinggevende gebeurde.
Wie is verantwoordelijk? Niet alleen de snoeper, ook de snoepkast
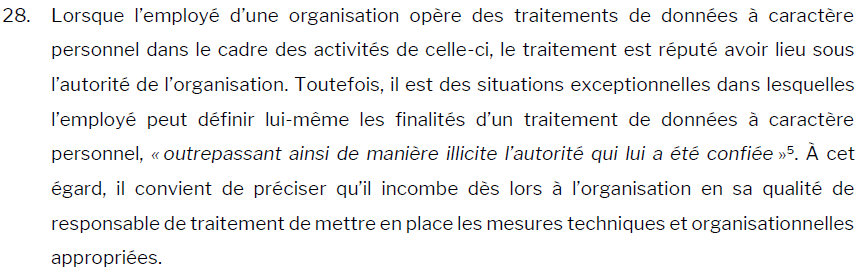
De GBA oordeelde genuanceerd. De leidinggevende handelde buiten haar bevoegdheden, en wordt als enige verantwoordelijke voor deze specifieke inbreuk gezien. Toch ontsnapt ook de werkgever niet aan de dans: in een ziekenhuisomgeving met structurele toegang tot medische dossiers zijn heldere toegangsregels, monitoring en opleiding geen luxe, maar noodzaak.
➡️ Hebben alle medewerkers in jouw organisatie mogelijke toegang tot gevoelige gegevens “just in case”? Of is het echt strikt functiegebonden?
Geen geldige rechtsgrond? Dan ook geen toegang
De consultatie van het medisch dossier had geen wettelijke basis onder artikel 6 van de GDPR, laat staan onder artikel 9 (gegevens over gezondheid). Geen link met medische opvolging, geen therapeutische relatie, geen duidelijke noodzaak. Dan houdt elke rechtvaardiging juridisch geen steek.
De argumentatie “ik wilde gewoon even controleren of ze in staat was het ontslag te horen” getuigt misschien van menselijke bezorgdheid (🤐), maar blijft volgens de GBA sowieso manifest ontoelaatbaar.
En wat met de meldplicht bij datalekken?
Volgens artikel 33 van de GDPR moet een datalek (zoals ongeoorloofde toegang tot gezondheidsgegevens) in principe binnen 72 uur gemeld worden aan de toezichthouder, tenzij er aantoonbaar geen risico is voor de rechten van de betrokkene. In dit geval werd geen melding gedaan, omdat de werkgever het risico als “verwaarloosbaar” inschatte. De GBA volgt die redenering, maar enkel wegens de timing (begin 2020, beperkte GDPR-maturiteit).
Vandaag zou dat anders zijn: Bij een soortgelijk incident vandaag zou een meldingsplicht wél gelden.
Technische en organisatorische maatregelen: voldoende?
De werkgever verwees naar het softwarepakket dat ruime toegang gaf tot medische dossiers, op basis van een verondersteld zorgverband. Dat systeem bleek onvoldoende te detecteren wie ten onrechte dossiers raadpleegde: de betrokkene werd pas betrapt toen de werknemer zelf vragen stelde. Sindsdien zijn er stappen gezet, o.a. met een nieuw patiëntenportaal, meer logging, opleidingen en ontslag bij herhaling.
➡️ Goed nieuws: ook de GBA erkent de evolutie en waardeert de proactieve aanpak van recentere incidenten.
Wat betekent dit voor preventieadviseurs en HR?
- Toegangscontrole: Wie mag wat zien, en waarom? Maak dit expliciet. Vermijd standaardtoegang voor iedereen tot alles “voor de zekerheid”.
- Logging en monitoring: Zorg voor automatische logging van dossierraadpleging. Evalueer actief op oneigenlijk gebruik, niet pas na een klacht.
- Opleiding en bewustmaking: Regelmatige GDPR-updates voor wie met gevoelige gegevens werkt. Bespreek praktijkgevallen zoals deze uitspraak in team- of directieoverleg.
- Datalekken? Bij twijfel, melden: De GBA maakt duidelijk: niet melden is vandaag nog moeilijker te verdedigen. Werk met vooraf gedefinieerde beslissingsbomen of meldscenario’s.
Tot slot: vertrouwen is goed, logging is beter (ofwel: trust, but verify)
Deze zaak toont hoe één individuele actie een kettingreactie kan veroorzaken. Wat start als “bezorgdheid” eindigt in een tuchtdossier, een klacht en een privacyonderzoek. Medische gegevens zijn geen vrij veld voor nieuwsgierige chefs. Zorg dus als organisatie dat mensen niet alleen weten wat ze kunnen doen, maar ook wat ze niét mogen; en dat wie over de schreef gaat, ook wordt opgemerkt.
